Écrire au cabinet
Formation 03 · Entreprises

Formation cybersécurité et cyberfraude pour les entreprises

Avec NIS 2, les mesures de cybersécurité doivent être approuvées par la direction, qui en répond.

Obligation de sécurité, NIS 2, nouvelles règles sur les produits numériques, fraude au président et détournement de paiements : la formation relie les obligations de l’entreprise aux gestes qui évitent l’incident et à ceux qui en limitent les conséquences.

La situationMardi, 16 h 40

La comptable reçoit un e-mail du président : un virement urgent et confidentiel vers un nouveau fournisseur, avant la clôture. L’adresse paraît correcte.

La formation donne à vos équipes les réponses, et les réflexes, pour ce type de situation.

Êtes-vous concerné ?

Trois questions

Un seul « oui » suffit : cette formation vous concerne.

Vos équipes exécutent-elles des virements sur instruction par e-mail ?OuiNon
Votre entreprise, ou l’un de vos clients, relève-t-elle de NIS 2 ?OuiNon
Disposez-vous d’une procédure écrite en cas d’incident ?OuiNon
Objectifs

À la fin de la journée, vos équipes savent

  1. 1Connaître l’obligation de sécurité et les référentiels CNIL et ANSSI
  2. 2Savoir si l’entreprise relève de NIS 2 et ce qu’elle doit mettre en place
  3. 3Reconnaître les principales techniques de cyberfraude
  4. 4Réagir à un incident et limiter les responsabilités
La journée

Heure par heure

  1. 9 h 00Le cadreL’obligation de sécurité · NIS 2 : qui est concerné, que faire · Produits numériques et certification
  2. 11 h 00Les obligations en pratiqueCyberfraude · Gérer un incident
  3. 12 h 30Déjeuner
  4. 14 h 00Cas pratiqueUne fraude au virement après compromission d’une messagerie : réagir, préserver les preuves, notifier.
  5. 16 h 30Documents et plan d’actionRemise des modèles, priorités pour votre organisation
  6. 17 h 00Fin
Le programme détaillé
01L’obligation de sécurité
  • RGPD (article 32) et loi Informatique et Libertés
  • Référentiels de la CNIL et de l’ANSSI
02NIS 2 : qui est concerné, que faire
  • Entités essentielles et entités importantes
  • Politique de sécurité, gestion des risques, continuité, chaîne d’approvisionnement
  • Mesures approuvées par la direction, contrats adaptés
  • Sanctions : jusqu’à 2 % du chiffre d’affaires mondial (entités essentielles) et 1,4 % (entités importantes)
03Produits numériques et certification
  • Cybersecurity Act et certification européenne EUCC
  • Cyber Resilience Act : sécurité par défaut, mises à jour, signalement des vulnérabilités
04Cyberfraude
  • Hameçonnage, fraude au président, compromission de messagerie, détournement de paiements
  • Qualification pénale et responsabilité de l’entreprise
05Gérer un incident
  • Gestion des incidents et de la crise
  • Continuité d’activité et reprise
  • Notification à la CNIL et aux personnes en cas de violation de données
Ce que vous emportez

5 documents prêts à l’emploi

Remis à chaque participant, à l’en-tête de votre entreprise sur demande.

Modèle
Procédure anti-fraude au virementDouble validation · rappel sur un numéro connu · changement de RIB
  • Double validation pour tout virement
  • Rappel sur un numéro connu avant exécution
  • Vérification de tout changement de RIB
  • Alerte si demande urgente et confidentielle
Modèle
Fiche réflexe incidentLes premières heures : isoler, conserver, notifier
  • Isoler les systèmes touchés
  • Conserver les preuves (journaux, messages)
  • Notifier la CNIL et les personnes si violation de données
  • Prévenir la direction, et l’autorité compétente si NIS 2
Modèle
Check-list NIS 2Êtes-vous concerné, que mettre en place
  • Entité essentielle ou entité importante ?
  • Politique de sécurité et gestion des risques
  • Continuité d’activité et chaîne d’approvisionnement
  • Mesures approuvées par la direction
Modèle
Clauses de cybersécurité pour vos contratsFournisseurs et prestataires
  • Obligations de sécurité du prestataire
  • Notification des incidents et des vulnérabilités
  • Audit et réversibilité
  • Sous-traitance et chaîne d’approvisionnement
  • Procédure anti-fraude au virement — Double validation · rappel sur un numéro connu · changement de RIB
  • Fiche réflexe incident — Les premières heures : isoler, conserver, notifier
  • Check-list NIS 2 — Êtes-vous concerné, que mettre en place
  • Clauses de cybersécurité pour vos contrats — Fournisseurs et prestataires
  • Trame de politique de sécurité (PSSI) — Modèle à adapter
Vos formateurs

Un avocat et un expert technique, ensemble

L’avocat explique obligations, responsabilités et recours. Le consultant technique montre comment l’attaque se déroule et ce qu’il faut conserver.
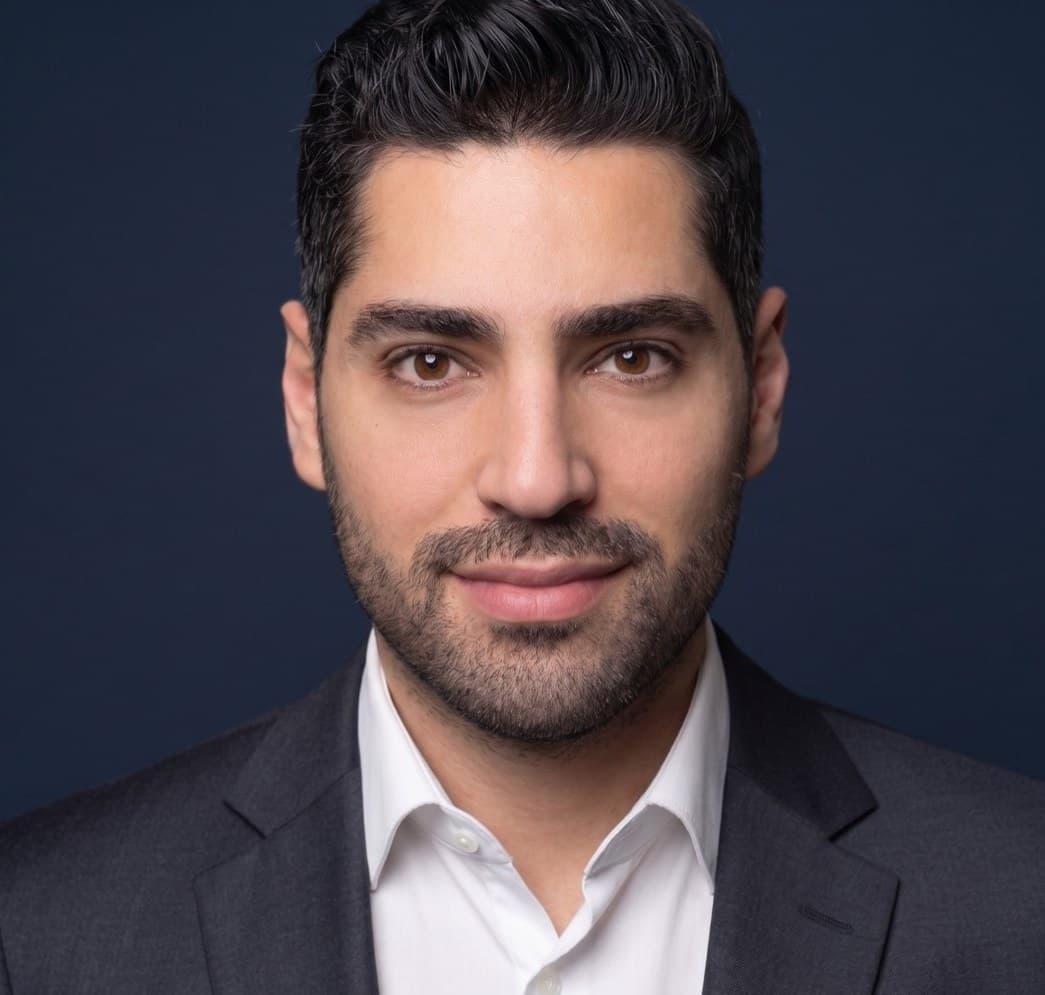
Portrait de Me Alexandre Lazarègue
Me Alexandre LazarègueAvocat au barreau de ParisFondateur de Lazarègue Avocats en 2016. Tribunes dans Le Monde sur l’IA, les données et la cybersécurité ; auteur de « L’assurance des cyber risques » (L’Argus de l’assurance, à paraître).
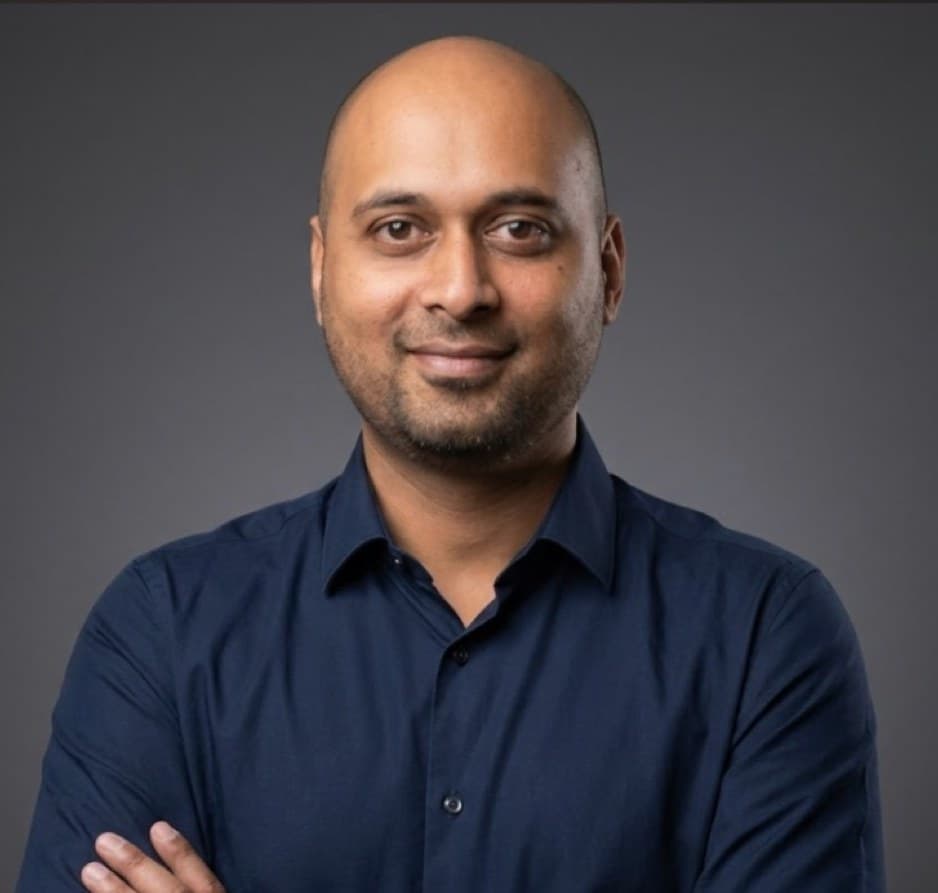
Portrait de Khalid Sookia
Khalid SookiaConsultant technique en cybersécuritéInvestigation numérique : journaux, accès, configurations.
Questions fréquentes

Avant de s’inscrire

Qui anime la formation ?

Me Alexandre Lazarègue et Khalid Sookia. L’un explique ce que la règle exige, l’autre ce que cela change dans vos systèmes.

La formation est-elle finançable par un OPCO ?

Pas à ce jour. La journée est animée par deux intervenants, un avocat et un expert technique, pour le prix d’une inscription en catalogue.

Peut-on l’adapter à notre secteur ?

Oui. Les exemples et le cas pratique sont construits à partir de votre activité et, si vous le souhaitez, de vos propres situations.

Quels sont la durée, le format et le tarif ?

Une journée de 7 heures : 990 € HT (1 188 € TTC) par participant, en session de 12 personnes au plus, au cabinet ou à distance. Pour former toute une équipe dans vos locaux, sur devis.

Nos autres formations

Découvrir les autres formations

01

IA Act

Usages interdits, systèmes à haut risque, obligations de chaque acteur.

Voir la formation
02

RGPD et DPO

Statut et missions du DPO, sécurité, violations de données, documentation.

Voir la formation
04

L’Avocat augmenté

Exercer le métier d’avocat à l’ère de l’IA, de la prospection à la décision de justice. Une journée, 10 participants au plus, 990 € HT (1 188 € TTC) par participant.

Voir la formation

Organiser la formation pour vos équipes

Indiquez le public, le nombre de participants et vos contraintes.