RGPD & données · DPO externe

DPO externalisé : un avocat en droit du numérique

Confiez la fonction de délégué à la protection des données à Lazarègue Avocats. Vous bénéficiez d’un interlocuteur juridique pour conseiller vos équipes, contrôler le respect du RGPD et suivre vos enjeux de protection des données dans la durée.

L’accompagnement est dimensionné selon vos traitements, vos risques et les moyens nécessaires à une mission effective de DPO.

Trois formules dès 690 € HT/mois, adaptées à vos traitements et au suivi nécessaire.

Évaluation commerciale préalable gratuite de 20 à 30 minutes. Sans audit de conformité à ce stade.

Un DPO externe pour accompagner vos décisions

Les données personnelles sont au cœur de vos relations avec vos clients, vos équipes et vos partenaires. Un nouveau logiciel, un service utilisant l’intelligence artificielle ou un prestataire international peuvent soulever des questions juridiques qui demandent un suivi régulier.

Lazarègue Avocats met sa pratique du droit du numérique au service de votre organisation. La mission de DPO externalisé vous aide à identifier les priorités, à éclairer vos choix et à suivre les mesures prises en matière de protection des données.

La désignation d’un DPO ne suffit pas, à elle seule, à rendre une organisation conforme au RGPD. Elle s’inscrit dans une démarche continue portée par votre direction et vos équipes.

Les missions de votre DPO externalisé

Informer et conseiller

Le cabinet informe et conseille votre organisation et les équipes concernées sur leurs obligations en matière de protection des données, en tenant compte de votre activité et de vos projets.

Contrôler le respect du RGPD

Le cabinet contrôle le respect des règles de protection des données et des politiques internes, selon les risques identifiés. Ce suivi comprend des recommandations et l’examen de leur prise en compte. Il ne constitue pas une garantie de conformité ni un audit exhaustif permanent.

Conseiller sur les analyses d’impact

Lorsque cela est nécessaire, le cabinet donne un avis sur l’analyse d’impact relative à la protection des données, ou AIPD, et suit sa réalisation. Sa production intégrale ne fait pas automatiquement partie de l’abonnement.

Coopérer avec la CNIL

Le cabinet coopère avec la CNIL et assure le rôle de point de contact prévu pour le DPO. Cette mission se distingue de la défense de votre organisation dans une procédure contentieuse.

Servir de point de contact

Le DPO est le point de contact des personnes concernées et de la CNIL.

Qui intervient

Alexandre Lazarègue et Sarah Hinderer

Portrait d’Alexandre Lazarègue

Alexandre Lazarègue, avocat au Barreau de Paris

Master II en droit des nouvelles technologies (Université de Strasbourg) et diplôme en droit de la protection des données (Université Paris-Ouest Nanterre). Ancien consultant auprès de la CNDP du Maroc, l’autorité marocaine de protection des données.

Portrait de Sarah Hinderer

Sarah Hinderer, avocate aux barreaux de Paris et de Montréal

Inscrite à deux barreaux, de part et d’autre de l’Atlantique, elle accompagne les entreprises sur la protection des données personnelles, de la cartographie des traitements jusqu’à la due diligence. Elle traite le RGPD comme un système de preuve. Elle co-anime la formation « RGPD et DPO » du cabinet et travaille en français comme en anglais.

Portrait de Khalid Sookia

Khalid Sookia, consultant technique en cybersécurité

Il intervient lors des incidents de sécurité : il établit l’état réel du système et sécurise les traces, ce qui déterminera ce qui peut être démontré.

DPO externalisé : tarifs et formules d’accompagnement

Le tarif dépend du suivi réellement nécessaire. Les trois formules couvrent le même socle de missions réglementaires du DPO, avec une intensité et des moyens adaptés à votre situation. Le périmètre, les modalités de suivi et les prestations distinctes sont précisés dans la lettre de mission.

Essentiel

690€ HT/mois

Pour les organisations dont les traitements courants sont relativement stables.

Votre activité repose principalement sur des outils de gestion, de comptabilité, de ressources humaines ou de relation client. Votre environnement nécessite un suivi proportionné, sans multiplicité de projets ou de risques particuliers exigeant une intervention intensive.

Intensité du suivi

  • Un suivi proportionné à un environnement stable.
  • Des contrôles ciblés sur les risques identifiés.
  • Une réponse aux évolutions signalées par vos équipes.
Demander une proposition

Entreprise

1 290€ HT/mois

Pour les organisations dont les activités numériques appellent un suivi plus soutenu.

Vous utilisez plusieurs applications, travaillez avec différents sous-traitants ou faites régulièrement évoluer vos services. Vos projets, vos contrats et vos échanges avec vos partenaires nécessitent des conseils et des contrôles plus fréquents.

Intensité du suivi

  • Un suivi plus fréquent de vos projets et évolutions.
  • Un conseil lors des changements de prestataires et d’outils.
  • Des contrôles adaptés à un environnement évolutif.
Demander une proposition

Renforcé

À partir de

2 490€ HT/mois

Pour les organisations dont les risques ou l’organisation nécessitent des moyens renforcés.

Données sensibles, traitements à grande échelle, profilage, systèmes d’intelligence artificielle, transferts internationaux multiples ou organisation complexe peuvent demander davantage de temps d’analyse et de coordination.

Intensité du suivi

  • Un suivi renforcé des risques et des projets sensibles.
  • Un avis sur les AIPD et le suivi de leur réalisation.
  • Une coordination avec vos équipes et prestataires, selon la lettre de mission.
Demander une proposition

Socle commun aux trois formules : informer et conseiller, contrôler le respect du RGPD, donner un avis sur les analyses d’impact et suivre leur réalisation, coopérer avec la CNIL, servir de point de contact. Modèle de registre et modèles de réponse aux demandes d’exercice des droits fournis.

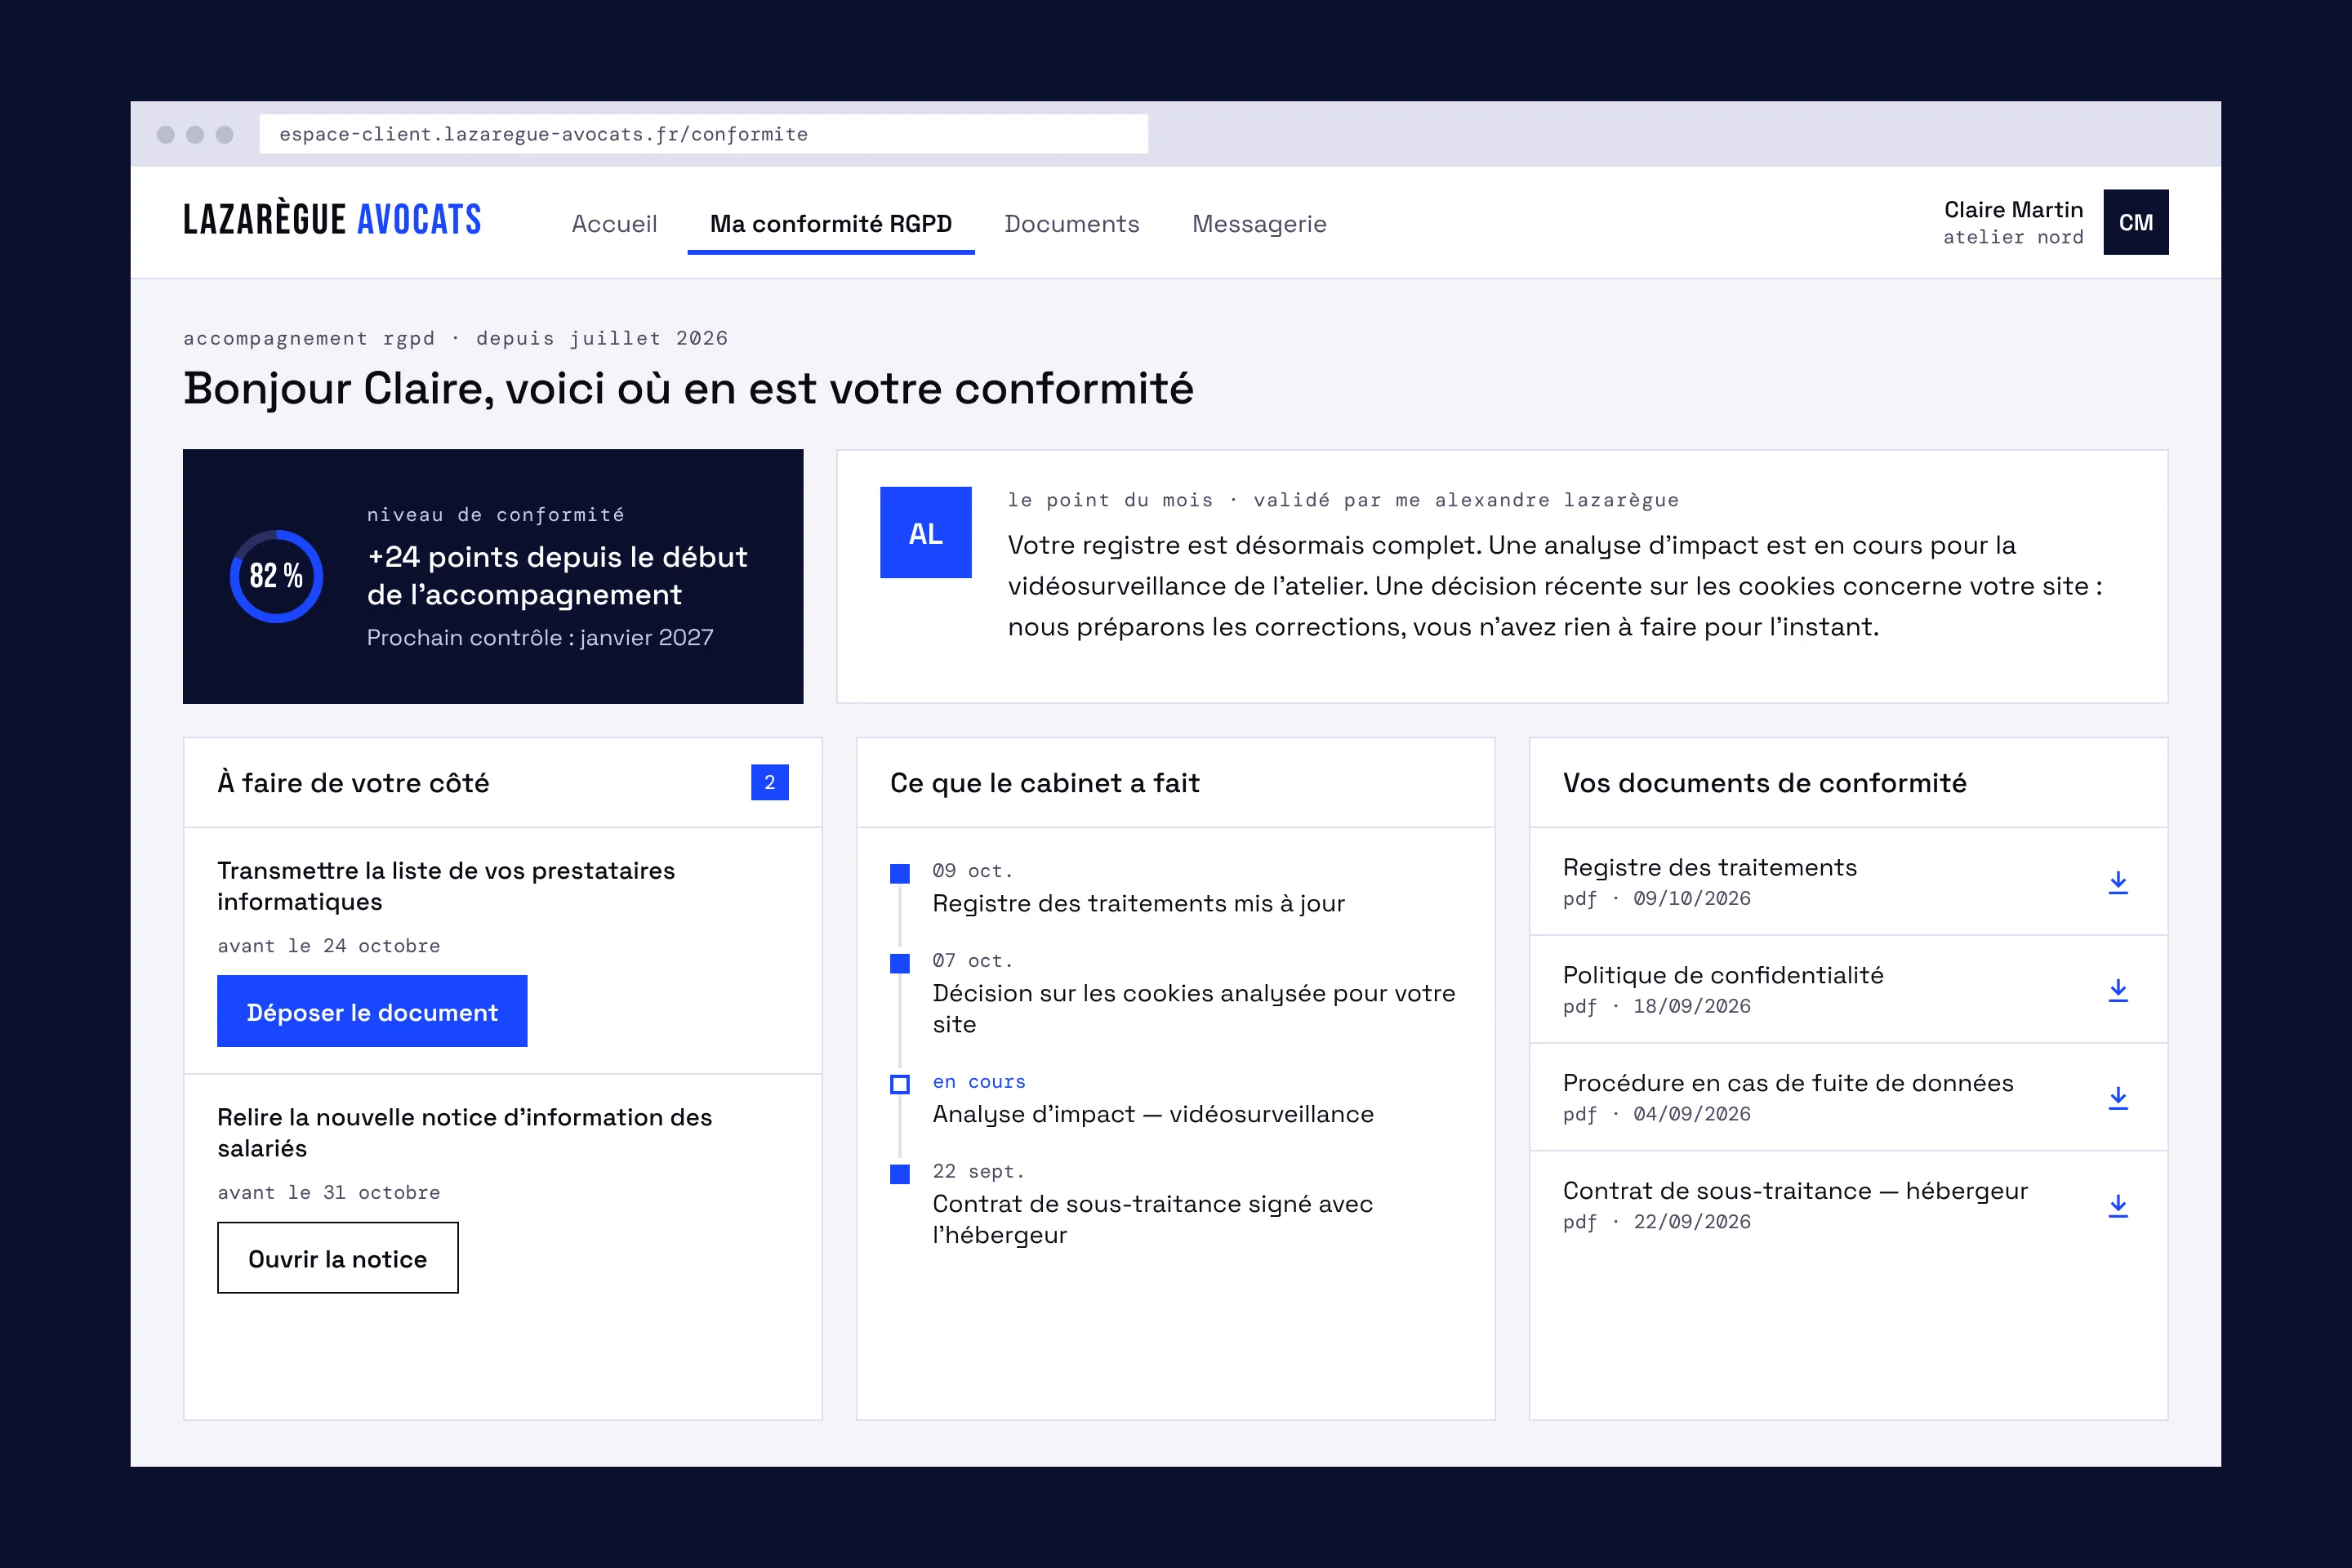
Espace client du cabinet : niveau de conformité RGPD, actions à mener, travaux réalisés et documents de conformité

La formule est proposée après évaluation de votre situation. Les exemples ne constituent pas des critères automatiques d’éligibilité. Si vos activités évoluent ou si les moyens nécessaires dépassent le périmètre convenu, le cabinet définit avec vous une adaptation de la mission et de ses conditions financières avant les prestations supplémentaires. La mission doit toujours disposer de moyens suffisants.

Un temps de référence, pas un plafond

Chaque formule correspond à un temps de référence, précisé dans la lettre de mission. Ce temps n’est pas un plafond : l’article 38 du RGPD impose que le DPO dispose des ressources nécessaires à l’exercice de ses missions.

Clause de révision. Si le temps consacré à la mission dépasse de plus de 30 % le temps de référence pendant trois mois consécutifs, le cabinet propose une formule adaptée. À défaut d’accord, la mission peut être résiliée avec un préavis de trois mois.

Une évaluation préalable, puis un diagnostic si nécessaire

Un diagnostic payant uniquement si votre situation le nécessite.

Gratuit

Un premier échange gratuit de 20 à 30 minutes.

L’échange porte sur votre activité, les catégories de données traitées, vos principaux outils et sous-traitants, vos projets et la documentation disponible. Cette évaluation commerciale permet d’orienter la proposition et de déterminer si un examen complémentaire est nécessaire. Elle n’est ni un audit de conformité ni une consultation juridique complète.

Si nécessaire · Distinct de l’abonnement

Un diagnostic initial distinct de l’abonnement.

Lorsque les informations disponibles ne permettent pas de dimensionner suffisamment la mission, le cabinet peut proposer un diagnostic payant. Son périmètre et ses livrables sont définis dans un devis accepté avant intervention. Il vise les sujets convenus et ne prétend pas couvrir exhaustivement votre conformité.

Diagnostic ciblé

À partir de 1 200 € HT

Examen d’un périmètre limité de traitements et de documents sélectionnés, avec un entretien de cadrage. La sélection des pièces et les limites de l’examen sont fixées au devis.

Livrables : synthèse des constats sur ce périmètre, repérage des principales lacunes et plan d’actions priorisé.

Diagnostic approfondi

À partir de 2 500 € HT

Revue documentaire élargie des traitements retenus, de contrats de sous-traitance et de procédures sélectionnés, complétée par des entretiens avec les interlocuteurs identifiés. L’étendue de la revue et les entretiens sont précisés au devis.

Livrables : cartographie de synthèse du périmètre étudié, analyse des écarts et risques observés, recommandations et feuille de route priorisée.

Diagnostic complet

Sur devis

Pour les environnements multisites, les groupes, les traitements sensibles ou les systèmes nécessitant des investigations spécifiques. Les entités, les flux, les documents et les entretiens à examiner sont convenus à l’avance.

Livrables : rapport limité au périmètre étudié, synthèse des risques et plan d’actions adapté, avec restitution selon le devis.

Le diagnostic ciblé est ramené à 600 € HT en cas d’abonnement de douze mois.

Ces diagnostics n’incluent pas, sauf accord spécifique, un audit technique de sécurité, un inventaire exhaustif de tous les traitements, la rédaction intégrale du registre ou des AIPD, ni la réalisation des corrections. Le devis précise également le calendrier et les limites d’analyse.

Un diagnostic payant n’est pas systématique. Si votre registre, vos contrats, vos procédures ou vos rapports récents sont suffisamment exploitables pour préparer la prise de fonction, le cabinet peut s’appuyer sur ces éléments sans imposer un nouvel examen payant. Il est en revanche obligatoire lorsque l’entreprise ne dispose ni de registre ni de documentation.

Demander une proposition
Comment déterminer la formule adaptée à vos traitements

Le principal critère est le temps et les moyens nécessaires pour exercer la mission sérieusement. Le cabinet apprécie votre situation dans son ensemble, sans appliquer de seuil automatique de salariés.

Nature et sensibilité des données

Des coordonnées professionnelles et des données de facturation n’appellent pas le même niveau d’attention que des dossiers médicaux ou des données biométriques utilisées pour identifier une personne.

Volume et diversité des traitements

Une activité avec quelques processus stables diffère d’une plateforme combinant comptes utilisateurs, mesure d’audience, marketing et nouveaux services réguliers. Le volume de données et de personnes concernées compte également.

Sous-traitants

Quelques outils bien documentés demandent un suivi différent d’une chaîne de prestataires et de sous-traitants ultérieurs dont les contrats et les pratiques évoluent.

Transferts internationaux

Un hébergement annoncé en Europe ne suffit pas à écarter tout transfert. Les accès à distance et les prestataires situés hors de l’Espace économique européen peuvent demander des vérifications complémentaires.

IA et profilage

Un outil d’assistance sans données personnelles présente des enjeux différents d’un système évaluant des candidats ou établissant des profils clients à partir de données personnelles.

Organisation

Plusieurs entités, sites, interlocuteurs ou systèmes peuvent multiplier les besoins de coordination. La disponibilité de vos équipes et la qualité de votre documentation influencent aussi le travail nécessaire.

Exemple illustratif

Une agence de communication utilise des outils de gestion et un CRM, avec des traitements stables et une documentation exploitable. Une formule Essentiel peut être adaptée après évaluation.

Exemple illustratif

Un éditeur SaaS fait évoluer sa plateforme, mobilise plusieurs prestataires et reçoit régulièrement des demandes de ses clients. Une formule Entreprise peut être envisagée selon les risques et la charge de suivi.

Exemple illustratif

Une plateforme de télémédecine traite des données de santé et développe des fonctionnalités d’IA. Une mission Renforcé, voire un dimensionnement spécifique, peut être nécessaire indépendamment de son effectif.

Ces exemples ne sont pas des classifications automatiques. Aucun seuil chiffré de salariés, de traitements ou de prestataires ne constitue ici un critère légal de tarification ou de désignation d’un DPO. Les exigences légales s’apprécient au regard de l’activité et des traitements concernés.

Un cadre clair pour la mission et les responsabilités

Le DPO conseille et contrôle. Votre organisation reste responsable des décisions relatives à ses traitements et de la réalisation des mesures de conformité. La direction doit lui permettre d’accéder aux informations utiles, l’associer aux projets en temps utile et lui fournir des ressources suffisantes.

La mise en conformité opérationnelle, la rédaction intégrale du registre, la réalisation complète d’AIPD, les audits complets, les travaux techniques et les contentieux sont hors forfait, sauf prestation expressément convenue. Ils peuvent faire l’objet d’une proposition distincte, après vérification de leur compatibilité avec la fonction de DPO.

Le DPO exerce ses missions en toute indépendance, sans instruction sur ses conclusions, et rend compte au plus haut niveau de la direction. Il ne décide pas des finalités et des moyens de vos traitements.

Avant la désignation, puis en cas de nouvelle mission, le cabinet vérifie les risques de conflits d’intérêts. Une mission de conseil opérationnel ou de représentation dans un litige relatif aux données personnelles doit notamment être examinée au cas par cas. La seule séparation des contrats ne suffit pas à garantir la compatibilité des rôles.

Ce que le DPO ne fait pas

  • Il ne rédige pas les documents qu’il contrôle.
  • Il ne tient pas le registre des traitements.
  • Il ne défend pas le client devant la CNIL dans une procédure de sanction.
  • Il ne réalise pas la sécurité technique.

Questions fréquentes sur le DPO externalisé

Qu’est-ce qu’un DPO externalisé ?

C’est un délégué à la protection des données qui exerce sa fonction pour votre organisation dans le cadre d’un contrat de service. Il remplit les missions de conseil, de contrôle et de coopération prévues par le RGPD, avec les garanties d’indépendance nécessaires.

La désignation d’un DPO est-elle obligatoire pour toutes les entreprises ?

Non. Elle est notamment obligatoire pour les autorités et organismes publics, sous réserve de l’exception prévue pour les juridictions, ainsi que lorsque les activités de base impliquent un suivi régulier et systématique des personnes à grande échelle, ou le traitement à grande échelle de catégories particulières de données ou de données relatives aux condamnations et infractions. L’effectif ne suffit pas à déterminer cette obligation. Une désignation volontaire est également possible et doit respecter le cadre applicable au DPO.

Quel est le tarif d’un DPO externalisé ?

Les formules sont proposées à 690 € HT/mois pour Essentiel, 1 290 € HT/mois pour Entreprise et à partir de 2 490 € HT/mois pour Renforcé. La proposition dépend des traitements, des risques et surtout du temps et des moyens nécessaires. Un diagnostic distinct peut être proposé si la situation le justifie.

Faut-il payer un audit avant de souscrire ?

Non, aucun audit payant n’est imposé systématiquement. Le premier échange commercial de 20 à 30 minutes est gratuit. Si un examen complémentaire est nécessaire, le cabinet propose un diagnostic au périmètre défini et facturé séparément, après acceptation du devis. Ce diagnostic est obligatoire lorsque l’entreprise ne dispose ni de registre ni de documentation. Une documentation suffisamment exploitable peut permettre de démarrer sans nouveau diagnostic payant.

L’abonnement comprend-il toute la mise en conformité RGPD ?

Non. Il couvre la mission de DPO selon la lettre de mission. Les travaux opérationnels comme la rédaction intégrale du registre, les audits complets, la production complète d’AIPD, les corrections techniques et le contentieux ne sont pas implicitement inclus. Ils nécessitent un accord distinct et une vérification des conflits d’intérêts.

Un avocat peut-il être DPO externe ?

Oui, sous réserve des compétences, des moyens et de l’indépendance nécessaires. Les autres missions confiées à l’avocat doivent être compatibles avec la fonction de DPO. Cette compatibilité est vérifiée au cas par cas, notamment lorsqu’une représentation dans un litige concernant les données personnelles est envisagée.

L’organisation reste-t-elle responsable de sa conformité ?

Oui. La désignation du DPO ne transfère pas au délégué les obligations du responsable du traitement. Votre organisation reste responsable de ses décisions et de la mise en œuvre des actions nécessaires.

La formule peut-elle évoluer ?

Oui. Un nouveau service, un changement de prestataire, des traitements sensibles ou une évolution de l’organisation peuvent modifier les moyens nécessaires. Le périmètre et les conditions financières sont alors réexaminés avec vous pour maintenir une mission adaptée.

Articuler protection des données et accompagnement juridique

La mission de DPO et l’abonnement d’accompagnement juridique ne se cumulent pas automatiquement. Ils font l’objet de deux conventions distinctes, conclues après une vérification préalable des conflits d’intérêts.

Voir l’accompagnement en droit du RGPD et l’abonnement juridique.

Parlons de votre besoin de DPO externalisé

Présentez votre activité, vos principaux traitements et votre documentation disponible. Après un premier échange commercial gratuit de 20 à 30 minutes, le cabinet vous proposera un accompagnement adapté et précisera si un diagnostic complémentaire est nécessaire.

Demander une proposition